Jelikož tyto certifikáty byly široce důvěřované operačními systémy, prohlížeči i síťovými prvky, útočníkům se teoreticky otevřela možnost vystavit platný certifikát pro libovolnou doménu na internetu a provádět sofistikované Man-in-the-Middle (MitM) útoky.
I když v našich končinách běžné webové servery na certifikátech od eMudhra obvykle nestojí, dopad tohoto incidentu sahá daleko za hranice přímých uživatelů této autority. Proč by měl tento incident zajímat každého správce sítě, vývojáře a MSSP?
Proč to není jen „problém jedné indické CA“?
V modelu WebPKI platí absolutní pravidlo: pokud má certifikační autorita důvěru v úložišti, má neomezenou moc. Kompromitované klíče eMudhra znamenají, že dokud příslušný systém, kontejner nebo runtime nezablokuje dotčené mezilehlé certifikáty, jakákoliv odchozí HTTPS komunikace může být skrytě odposlouchávána.
Problém se tak okamžitě dotýká tří klíčových vrstev:
- Infrastruktura a konektivita (Cloudflare & Tunneling): Globální sítě, proxy a nástroje jako Cloudflare Tunnel (cloudflared) nebo WARP klienti vyžadovaly okamžitou aktualizaci, aby se předešlo výpadkům a chybám v ověřování protistran.
- Kontejnery a izolované runtime (Node.js, Python, Go): Zde číhá největší riziko pro vývojáře. Standardní aplikace totiž ignorují operační systém a spoléhají na vlastní, do binárek nebo balíčků (např. Python certifi) napevno zabalené trust store. Aktualizace Linuxu nebo Windows vaše aplikace nezachrání.
- Zákaznické origin servery a mTLS: Nutnost prověřit, zda koncové servery nebo vzájemná autentizace (Mutual TLS) nestojí na zasaženém řetězci.
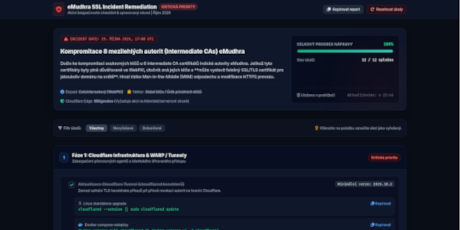
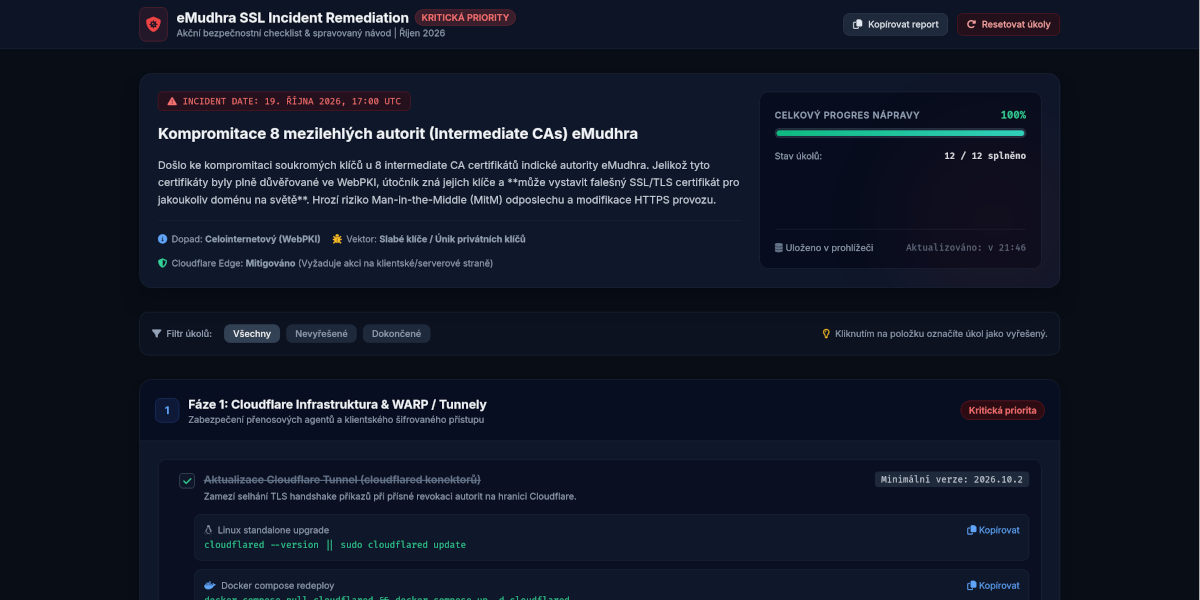
Interaktivní checklist nápravy pro IT a SecOps
Abyste si mohli ověřit, zda máte ve svých prostředích a u svých zákazníků ošetřena všechna slepá místa, připravili jsme pro vás interaktivní prováděcí checklist.
Můžete krok za krokem projít všechny potřebné úkony pro infrastrukturu, operační systémy, Docker i aplikační runtime, a sledovat stav nápravy přímo v prohlížeči.
Závěr
Bezpečnost v éře moderních cloudových a Zero Trust architektur stojí na neustálém budování odolnosti dodavatelského řetězce. Incident s eMudhra je dalším důkazem toho, že spoléhat se na „výchozí stav“ v oblasti správy certifikátů a izolovaných kontejnerových runtime se nevyplácí.